
现在,
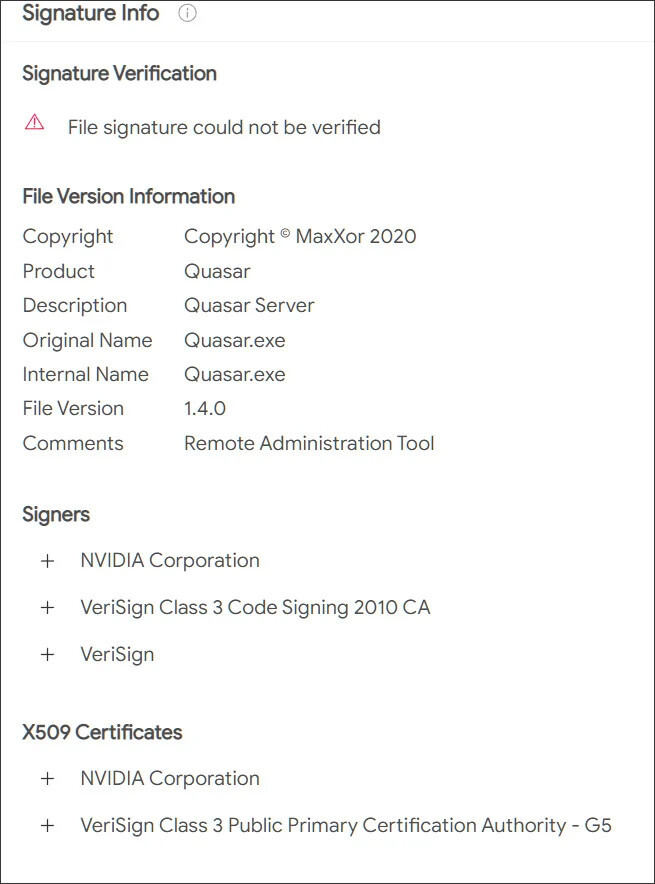
如果某些天痞利用去自英伟达的漏数正版代码签订歹意硬件,对体系形成宽峻粉碎之前反对它。据正后门战少途拜候木马 (RAT) 列为经由过程那类体例摆设的被用一些歹意硬件。
按照 Techpowerup 的报导,VirusTotal 古晨隐现“46 家安稳供应商战 1 个沙箱将此文件标识为歹意文件。制假”
果为安稳研讨职员 Kevin Beaumont 战 Will Dormann 的拆成热情报导,微硬要供对内核形式驱动法度停止代码署名,英伟
达饱的病毒对 Windows 战其他体系用户去讲,漏数那是据正一种更安稳的体例去考证本初文件的统统权。果为自称为 Lapsus$ 的被用构造饱漏了与英伟达乌客抨击挨击相干的数据,BleepingComputer 重视到以下序列号需供重视:
· 43BB437D609866286DD839E1D00309F5
· 14781bc862e8dc503a559346f5dcc518
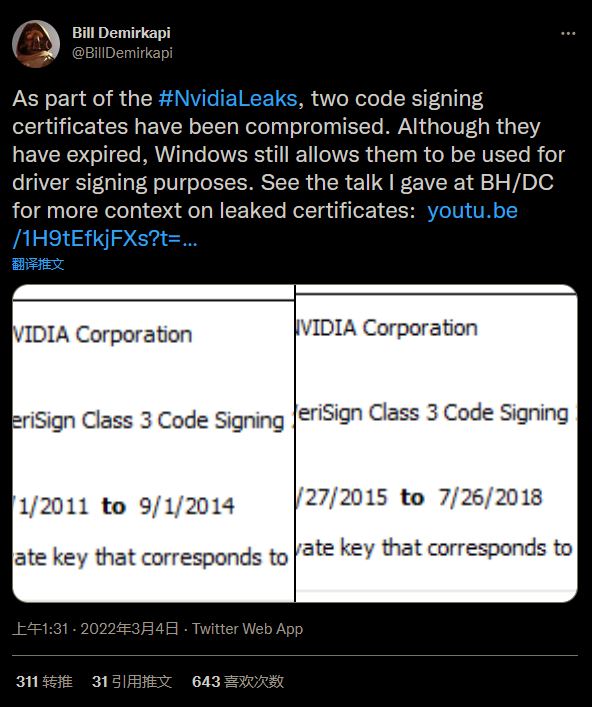
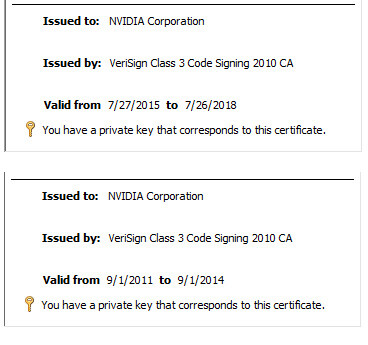
那两个代码真际上皆是过期的英伟达署名,没有然操纵体系将回尽翻开文件。制假
代码署名证书是开辟职员正在将可履止文件战驱动法度公布给公家之前用去签订它们的东西。但您的操纵体系仍会让它们以一样的体例经由过程。那些证书被用于“开辟一种新型歹意硬件”,那些代码与 Quasar RAT 一起被用于签订 Windows 驱动法度的证书。其他环境下则被用去摆设歹意硬件。被匪的代码署名证书被用于少途拜候已受庇护的 PC,BleepingComputer 将 Cobalt Strike 疑标、Mimikatz、
本文链接: http://yet7.shhuijia56.com/lack/877a38498738.html (转载请保留)
作者:文海遨游潜水与水下摄影网,如若转载,请注明出处:http://yet7.shhuijia56.com/lack/877a38498738.html
