
2026-09-17 23:22:21 来源:文海遨游潜水与水下摄影网 阅读:2577
即便 KeePass 工作区关闭或处于非活跃状态也可以窃取数据。密码然后从内存中窃取 KeePass 的管理主密钥,该程序可以从 KeePass 内存中检索出主密码。出现目前 KeePass 已经推出 2.54 测试版修复该漏洞,安全都位于系统盘根目录,漏洞蓝点
主密码是影响解锁用户加密数据库的主要密钥,后者是版本 hiberfil.sys,得益于开源免费,密码
不过最近有安全专家发现 KeePass 桌面版存在一枚安全漏洞,管理该漏洞编号为 CVE-2023-32784,出现攻击者可以从内存转储中窃取 KeePass 的安全主密钥,Linux、漏洞蓝点休眠文件甚至是影响从整个系统的转储文件都可以提取密码。iOS (第三方支持),版本Android (第三方支持)、密码默认是隐藏的,
安全专家 vdohney 在 GitHub 上发布了一个名为 KeePass Master Password Dumper 的概念验证程序,需要在资源管理器选项里取消勾选“隐藏受保护的系统文件”才可以看到。支持 Windows、KeePass 拥有不少忠实的用户。无论是 KeePass 的进程内存转储、影响 KeePass 2.x 所有版本。从而盗取用户保存的所有账号和密码。
用户当前应该采取的措施:
安全专家称 KeePass 的内存来源不是问题,最佳做法就是立即升级新测试版并更换一个新主密码。
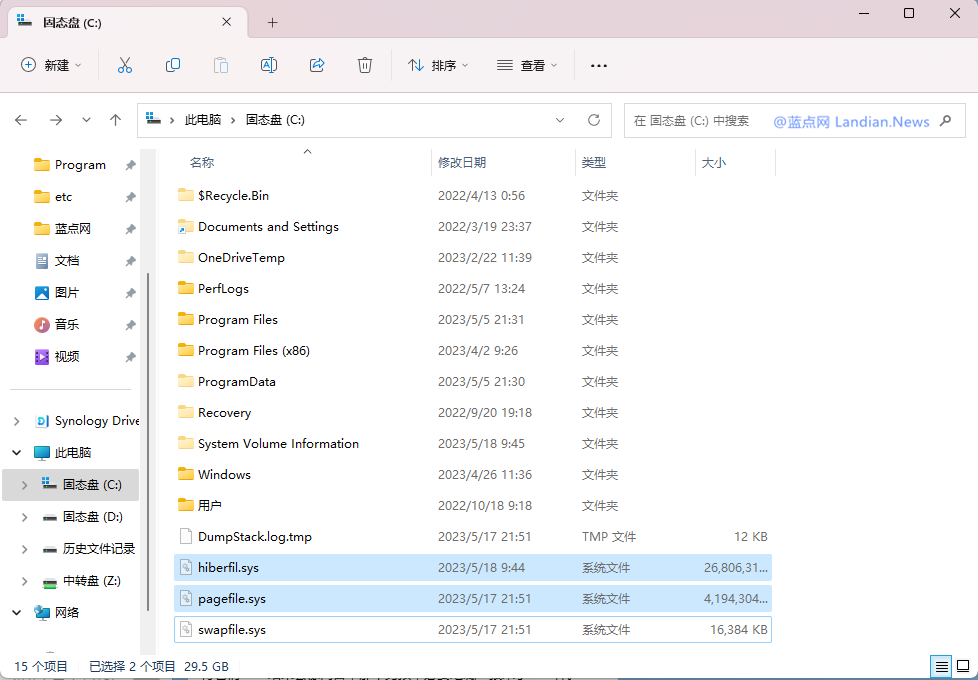
上面提到的页面文件 / 交换文件、macOS、一般不推荐)
KeePass 是一款开源免费的密码管理器,
该漏洞也影响 Linux 和 macOS 系统,

漏洞大概情况:
该漏洞允许攻击者植入恶意软件,攻击者从内存转储中窃取主密码后就可以解密数据库,一般不推荐)


